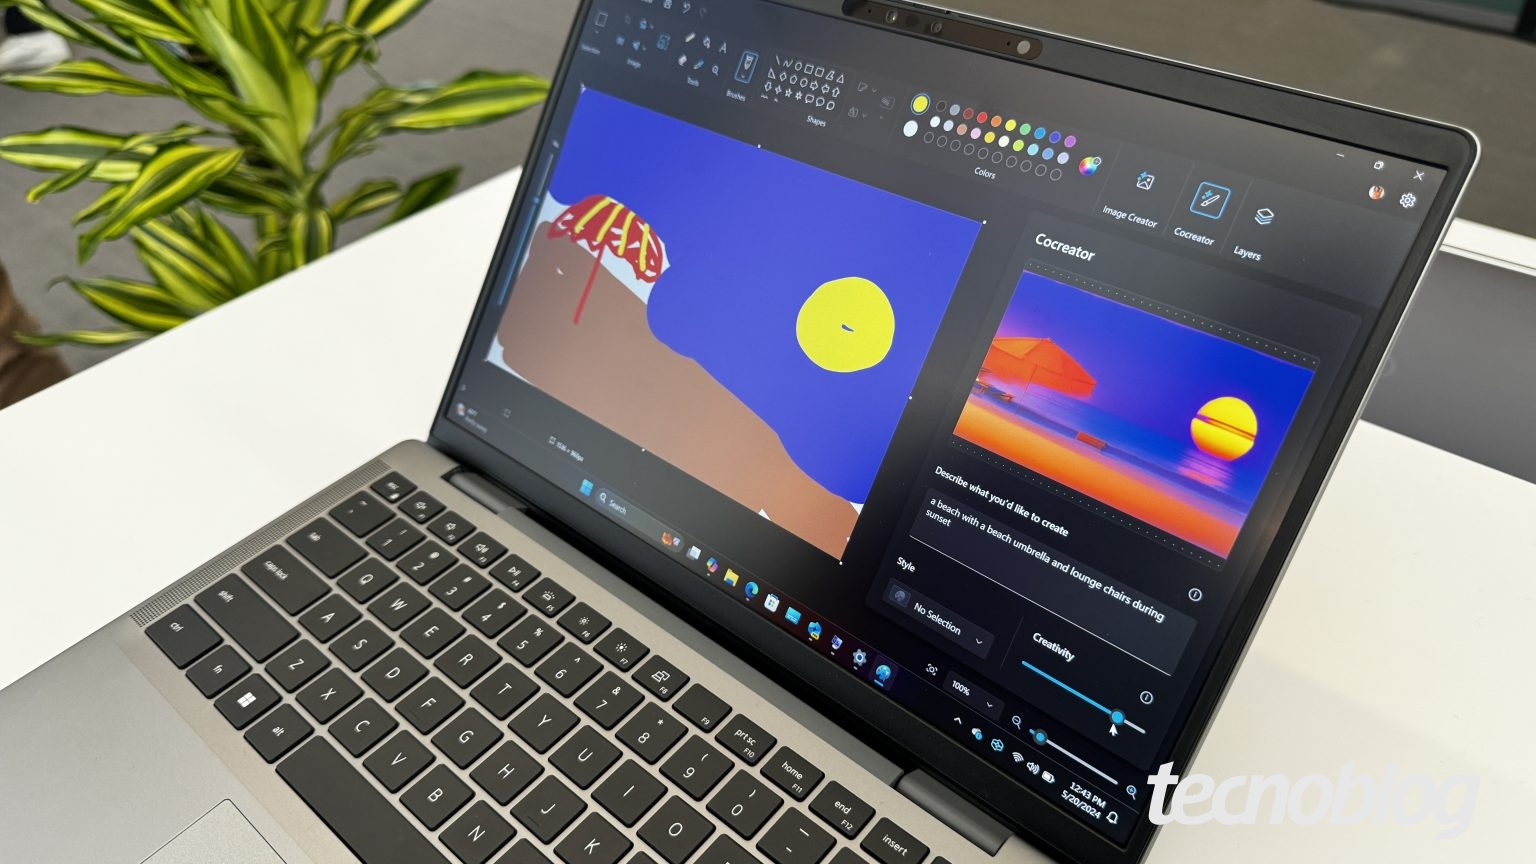
A vulnerabilidade explorada no Paint é do tipo "Out-of-bounds Read": o programa tenta ler áreas de memória além dos limites definidos, o que pode corromper estruturas internas e mecanismos de segurança e abrir caminho para que um invasor injete código usando os privilégios do usuário.
Identificada como CVE-2026-83844 e avaliada em 8,1 na escala CVSS 3.1, a falha pode ser explorada ao abrir um arquivo de imagem criado para induzir essa leitura indevida de memória. A exploração pode resultar em captura de dados sigilosos ou na execução de malwares no computador afetado.
A Microsoft corrigiu o problema na versão 11.2609.401.0 do Paint. A atualização é distribuída pela Microsoft Store — não pelo Windows Update —, por isso é recomendável verificar a versão instalada e atualizar manualmente se necessário.
Para checar: abra o editor de imagens, clique no ícone de engrenagem no canto superior direito e confira a versão exibida. Se for inferior a 11.2609.401.0 (por exemplo, 11.2605.81.0), acesse a página do Paint na Microsoft Store e clique em atualizar ou instalar — em muitos casos a atualização inicia automaticamente ao abrir a página. Até o momento, não há informação de falhas semelhantes no Paint do Windows 10.